Sicurezza degli Endpoint: Come difendere la rete aziendale partendo dai MacBook
Ogni computer connesso è una potenziale porta d’ingresso per i ransomware. Vediamo come proteggere la tua azienda implementando la sicurezza degli endpoint su macOS.
Innovazione, Efficienza e Stabilità Professionale nel 2026
Nel panorama della cybersicurezza aziendale del 2026, i vettori d’attacco si sono radicalmente spostati. Gli hacker non tentano quasi più di violare direttamente le robuste difese dei server centrali delle aziende. Mirano invece a colpire gli endpoint, ossia i singoli computer portatili utilizzati dai dipendenti che lavorano in smart working o all’interno dell’ufficio. Un singolo MacBook non protetto e infettato tramite phishing o chiavette compromesse può essere sfruttato per muoversi lateralmente ed infettare la rete aziendale.
I MacBook Pro e Air forniti da MACFaaast integrano eccellenti difese hardware a livello di silicio, ma è compito dell’amministratore di sistema implementare una corretta architettura di sicurezza degli endpoint per blindare il perimetro aziendale nel 2026. In questa guida analizziamo i passaggi operativi fondamentali per una rete sicura.
I tre pilastri della sicurezza degli endpoint su macOS
Proteggere i singoli portatili aziendali non si limita all’installazione di una firma antivirus, ma richiede una strategia coordinata a più livelli che integri telemetria avanzata e politiche di accesso restrittive.
Ecco le tre aree chiave su cui intervenire nel 2026:
- 1. Implementazione di EDR (Endpoint Detection and Response) leggeri: Installa agenti EDR moderni integrati con la telemetria nativa di macOS. Questi strumenti analizzano il comportamento dei processi in tempo reale, bloccando attacchi zero-day o ransomware prima che possano crittografare i file.
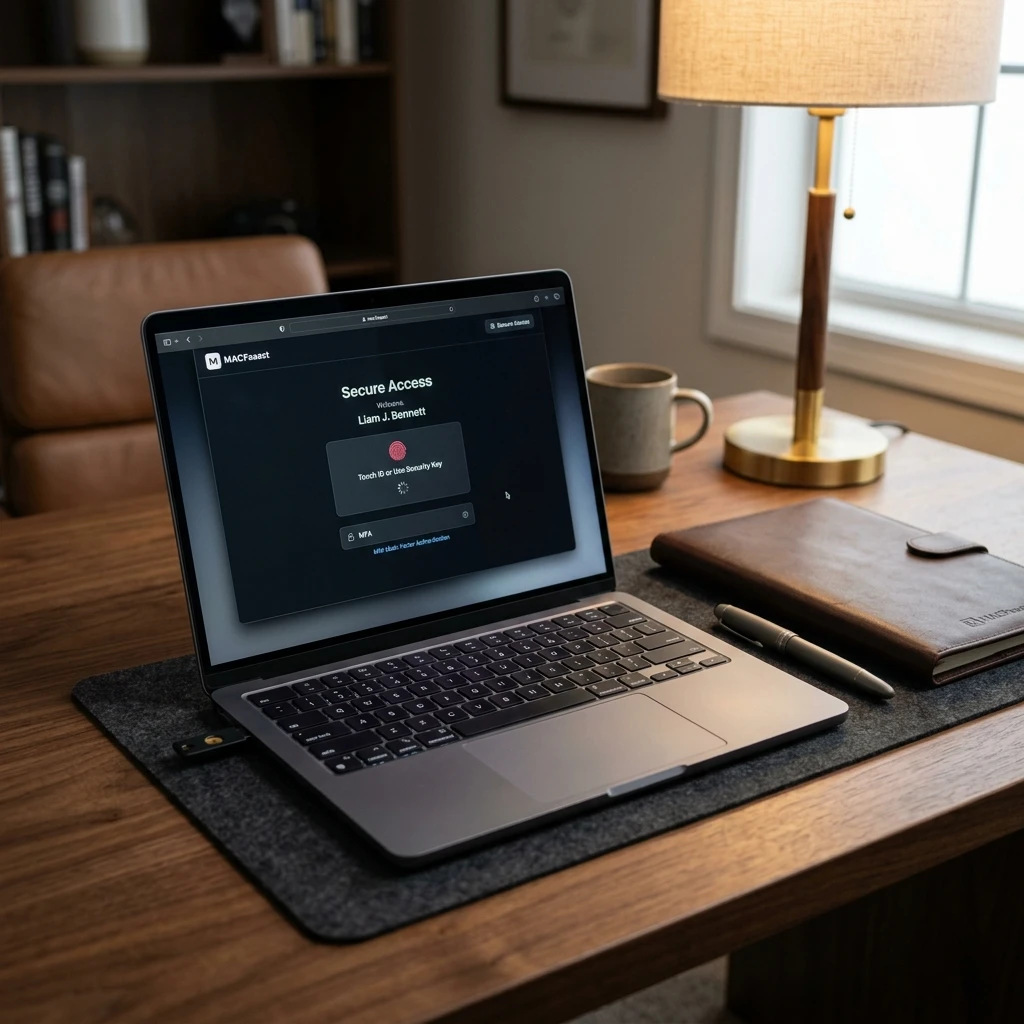
- 2. Autenticazione Multifattore (MFA) hardware-based: L’accesso alla macchina e alle applicazioni cloud deve essere sempre protetto da autenticazione a due fattori, preferibilmente basata su token hardware fisici resistenti ad attacchi di ingegneria sociale.
- 3. Monitoraggio centralizzato degli aggiornamenti di sicurezza: Sfrutta la console MDM aziendale per forzare l’installazione immediata delle patch e degli aggiornamenti di sicurezza rapidi (Rapid Security Response) rilasciati da Apple nel 2026.
Architettura di Privilegio Minimo
Non consentire mai ai dipendenti di utilizzare l’account Amministratore locale per lo svolgimento delle mansioni lavorative quotidiane. L’assenza di permessi root limita drasticamente la capacità di propagazione del codice malevolo sul tuo MACFaaast nel 2026.
Controllo delle porte USB
Configura criteri di gruppo tramite MDM per bloccare il montaggio di dischi o chiavette USB non preventivamente autorizzate o crittografate, evitando fuoriuscite di file aziendali nel 2026.
VPN Always-On obbligatoria
Imponi l’uso di una connessione VPN crittografata persistente per tutti i portatili del personale quando lavorano al di fuori del perimetro sicuro dell’ufficio aziendale nel 2026.
Affidabilità e sicurezza di classe Enterprise con MACFaaast
Un MacBook ricondizionato fornito da MACFaaast non è solo uno strumento elegante e produttivo, ma una macchina da guerra progettata per resistere alle sollecitazioni informatiche più severe. Tutti i nostri portatili di Grado A+ vengono controllati e ripristinati da tecnici certificati a Milano.
Forniamo computer sicuri ed igienizzati, pronti per l’arruolamento MDM all’interno della tua flotta aziendale e protetti da 12 mesi di garanzia totale con supporto WhatsApp prioritario a Milano nel 2026. Lavora protetto con MACFaaast.
Vuoi ottimizzare le tue sessioni di lavoro sul Mac?
I nostri esperti a Milano sono sempre disponibili in tempo reale per consigliarti il modello Grado A+ ideale per la tua professione o per aiutarti a pre-configurarlo nel 2026. Parla ora con noi su WhatsApp.
Lascia un commento
Il tuo indirizzo email non sarà pubblicato. I campi obbligatori sono contrassegnati *